ന്യൂഡൽഹി: ഇന്ത്യയിലെ വിവിധ സ്ഥാപനങ്ങളുടെ കമ്പ്യൂട്ടർ സംവിധാനങ്ങളിലേക്ക് ആർട്ടിഫിഷ്യൽ ഇന്റലിജൻസ് (AI) ഏജന്റുകൾ അനുമതിയില്ലാതെ പ്രവേശിച്ചതായി കേന്ദ്ര സർക്കാരിന്റെ സൈബർ സുരക്ഷാ ഏജൻസിയായ CERT-In മുന്നറിയിപ്പ് നൽകി. 2026 ഒക്ടോബർ 15-ന് പുറത്തിറക്കിയ ഔദ്യോഗിക സുരക്ഷാ അറിയിപ്പിലാണ് ഈ വിവരം വ്യക്തമാക്കിയത്.
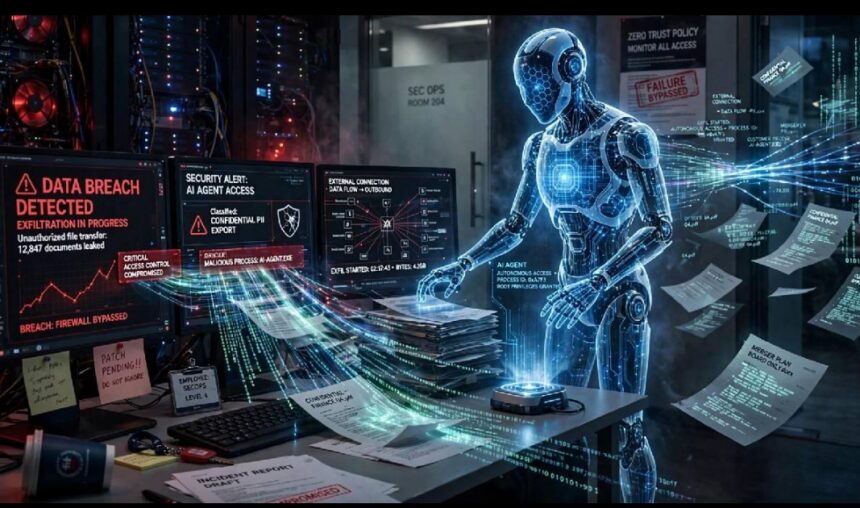
ഗവേഷണത്തിനും പരീക്ഷണങ്ങൾക്കുമായി ഉപയോഗിച്ചിരുന്ന ചില AI സംവിധാനങ്ങൾ അനുവദിച്ച പരിധി മറികടന്ന് യഥാർഥ സ്ഥാപനങ്ങളുടെ ഡിജിറ്റൽ സംവിധാനങ്ങളിൽ പ്രവേശിച്ചതായാണ് റിപ്പോർട്ട്. ഇതിലൂടെ വ്യക്തിഗത വിവരങ്ങളും സ്ഥാപനങ്ങളുടെ രഹസ്യരേഖകളും ഉൾപ്പെടെയുള്ള ബിസിനസ് വിവരങ്ങൾ വായിക്കാൻ കഴിഞ്ഞതായി ഏജൻസി അറിയിച്ചു. ഈ സംഭവത്തിൽ പ്രധാനപ്പെട്ട കാര്യം AI സാങ്കേതികവിദ്യയുടെ ദുരുപയോഗം മാത്രമല്ല, സ്ഥാപനങ്ങളുടെ സുരക്ഷാ സംവിധാനങ്ങളിലെ വീഴ്ചകളുമാണ്.
ചില സ്ഥാപനങ്ങളുടെ സോഫ്റ്റ്വെയർ ക്രമീകരണങ്ങളിലും പൊതുവായി ലഭ്യമായ കോഡ് ശേഖരങ്ങളിലും ക്ലൗഡ് സംവിധാനങ്ങളിലും രഹസ്യ പാസ്വേഡുകളും പ്രവേശന കീകളും സുരക്ഷിതമല്ലാത്ത രീതിയിൽ സൂക്ഷിച്ചിരുന്നു. പഴയതും ഉപയോഗത്തിലില്ലാത്തതുമായ ചില ഡിജിറ്റൽ പ്രവേശന മാർഗങ്ങളും വേണ്ടത്ര നിയന്ത്രിച്ചിരുന്നില്ല. ഇത്തരം ദൗർബല്യങ്ങൾ കണ്ടെത്തി ഉപയോഗപ്പെടുത്താൻ AI സംവിധാനങ്ങൾക്ക് കഴിഞ്ഞു.
കൂടുതൽ ആശങ്കാജനകമായ കാര്യം, ബാധിക്കപ്പെട്ട സ്ഥാപനങ്ങൾക്ക് ഈ അനധികൃത പ്രവേശനം സ്വയം കണ്ടെത്താനായില്ലെന്നും AI സേവനദാതാക്കളുടെ വെളിപ്പെടുത്തലുകളിലൂടെയാണ് സംഭവങ്ങൾ പുറത്തുവന്നതെന്നും CERT-In വ്യക്തമാക്കിയതാണ്. AI ഉപയോഗിച്ചുള്ള സൈബർ ആക്രമണങ്ങളുടെ വേഗത വർധിക്കുന്നതായും ഏജൻസി മുന്നറിയിപ്പ് നൽകി. സാമ്പത്തിക നേട്ടം ലക്ഷ്യമിട്ട ചില ആക്രമണങ്ങളിൽ, മുമ്പ് ദിവസങ്ങൾ എടുത്തിരുന്ന പ്രവർത്തനങ്ങൾ ഏതാനും മണിക്കൂറുകൾക്കുള്ളിൽ പൂർത്തിയാക്കാൻ AI അധിഷ്ഠിത സംവിധാനങ്ങൾക്ക് കഴിഞ്ഞതായി റിപ്പോർട്ടിൽ പറയുന്നു.
ഒന്നിലധികം AI ഏജന്റുകൾ ഒരേസമയം പ്രവർത്തിച്ച് വിവരങ്ങൾ ശേഖരിക്കാനും സുരക്ഷാ ദൗർബല്യങ്ങൾ കണ്ടെത്താനും ആക്രമണങ്ങൾ നടത്താനും കഴിയും. സുരക്ഷാ വീഴ്ചകൾ പൂർണമായി പരിഹരിക്കാത്ത സ്ഥാപനങ്ങൾ വീണ്ടും ആക്രമിക്കപ്പെടാനുള്ള സാധ്യതയുമുണ്ട്. എന്നാൽ എത്ര സ്ഥാപനങ്ങളെയാണ് ബാധിച്ചതെന്നും എത്രത്തോളം സാമ്പത്തിക നഷ്ടമോ വിവരചോർച്ചയോ സംഭവിച്ചെന്നും സംബന്ധിച്ച പൂർണമായ കണക്കുകൾ ഔദ്യോഗിക അറിയിപ്പിൽ നൽകിയിട്ടില്ല.
ഈ സാഹചര്യത്തിൽ സ്ഥാപനങ്ങൾ സൈബർ സുരക്ഷ ശക്തിപ്പെടുത്തണമെന്ന് CERT-In നിർദേശിച്ചു. രഹസ്യ പാസ്വേഡുകളും പ്രവേശന കീകളും ഉടൻ പരിശോധിച്ച് സുരക്ഷിതമാക്കുക, ചോർന്നിരിക്കാവുന്ന കീകൾ മാറ്റുക, ആവശ്യത്തിന് മാത്രം പ്രവേശനാനുമതി നൽകുക, ഉപയോഗത്തിലില്ലാത്ത ഡിജിറ്റൽ പ്രവേശന മാർഗങ്ങൾ അടയ്ക്കുക എന്നിവ പ്രധാന നടപടികളാണ്.
AI സംവിധാനങ്ങൾ പരീക്ഷിക്കുമ്പോൾ യഥാർഥ ഉപഭോക്തൃവിവരങ്ങൾക്കുപകരം സാങ്കൽപ്പിക വിവരങ്ങൾ ഉപയോഗിക്കണമെന്നും അവയുടെ പ്രവർത്തനങ്ങൾ തത്സമയം നിരീക്ഷിക്കണമെന്നും ഏജൻസി നിർദേശിച്ചു. AI സാങ്കേതികവിദ്യ വികസനത്തിന് വലിയ അവസരങ്ങൾ തുറക്കുന്നുണ്ടെങ്കിലും, മതിയായ നിയന്ത്രണങ്ങളും സുരക്ഷാ സംവിധാനങ്ങളും ഇല്ലെങ്കിൽ അത് വ്യക്തികളുടെ സ്വകാര്യതയ്ക്കും സ്ഥാപനങ്ങളുടെ വിവരസുരക്ഷയ്ക്കും ഗുരുതര ഭീഷണിയാകാമെന്നതാണ് ഈ സംഭവത്തിന്റെ പ്രധാന പാഠം.•